Tabelas de Roteamento na Prática: Como Roteadores e Sistemas Operacionais Decidem o Destino dos Pacotes IP (RIB, FIB, LPM e Métricas)
📌 Metadados
- Slug:
tabelas-de-roteamento-como-funcionam-ipv4-ipv6-cisco-linux - Categoria:
redes,tecnologia,tutoriais-otimizacao - Tags:
tabela de roteamento, roteamento ip, rib fib, longest prefix match, distancia administrativa, cisco ios, linux ip route, redes de computadores, sysadmin, gateway padrao - Autor: Guilherme Nascimento (Especialista em Infraestrutura e Fundador da Hora Nerd)
- Tempo de Leitura: ~24 minutos
—
Toda vez que você acessa um site, envia uma mensagem instantânea, faz uma chamada de vídeo ou dispara um comando em um servidor remoto na nuvem, centenas de decisões de tráfego são tomadas em frações microscópicas de segundo. No coração dessa operação contínua e invisível reside uma das estruturas de dados mais vitais da ciência da computação: a Tabela de Roteamento (Routing Table).
Existe um mito comum entre estudantes e profissionais iniciantes de que tabelas de roteamento são dispositivos exclusivos de roteadores corporativos gigantescos da Cisco, Juniper ou MikroTik.
Essa premissa é completamente falsa.
Qualquer dispositivo com uma pilha de protocolos TCP/IP em operação possui sua própria tabela de roteamento interna: desde o seu smartphone e o computador de trabalho até servidores Linux em data centers, instâncias de nuvem AWS/Azure e máquinas virtuais locais. Sempre que um pacote precisa sair da placa de rede, o sistema operacional consulta essa tabela para responder a uma pergunta elementar: “Para qual interface física ou para qual endereço IP de próximo salto eu devo entregar este pacote?”
Se essa decisão falhar, a comunicação é interrompida no ato — mesmo que os cabos estejam intactos, o sinal Wi-Fi esteja no máximo e o firewall esteja liberado.
Neste guia aprofundado, desmistificamos a física e a lógica das tabelas de roteamento. Você entenderá a anatomia de uma entrada de rota, as regras estritas que o kernel segue para escolher o melhor caminho (Longest Prefix Match, Distância Administrativa e Métrica), a diferença arquitetural entre RIB e FIB nos roteadores de alta velocidade e como auditar e manipular tabelas de roteamento no Cisco IOS, Linux e Windows.
—
🧭 1. A Anatomia de uma Entrada na Tabela de Roteamento
Uma tabela de roteamento não armazena a lista de todos os computadores existentes no mundo. Fazer isso consumiria petabytes de memória e tornaria a busca inviável. Em vez disso, ela armazena redes de destino (prefixos CIDR) e as instruções de encaminhamento para alcançá-las.
Cada linha de uma tabela de roteamento típica contém seis componentes estruturais:
Detalhamento dos Componentes:
1. Protocolo / Código de Origem: Indica como a rota foi inserida na tabela.
C (Connected*): Rede física diretamente conectada a uma interface do equipamento.
L (Local*): O endereço IP específico configurado na própria interface do dispositivo (máscara /32 no IPv4 ou /128 no IPv6).
S (Static*): Rota estática configurada manualmente por um administrador de rede.
O (OSPF), D (EIGRP), B (BGP), R (RIP*): Rotas aprendidas dinamicamente via protocolos de roteamento.
2. Rede de Destino e Máscara CIDR: O bloco IP que aquela linha atende (ex.: 10.0.0.0/8, 192.168.1.0/24, 0.0.0.0/0).
3. Distância Administrativa (AD): Grau de confiabilidade da fonte que forneceu a informação. Quanto menor a AD, mais confiável é a rota.
4. Métrica de Custo: Critério interno usado pelo protocolo de roteamento para classificar qual caminho é melhor (pode ser baseado em largura de banda, contagem de saltos ou atraso).
5. Próximo Salto (Next-Hop): O endereço IP do roteador vizinho imediato para o qual o pacote deve ser passado. Em redes diretamente conectadas, o próximo salto não existe, pois o destino está no mesmo segmento físico.
6. Interface de Saída (Outbound Interface): A porta física ou virtual (ex.: eth0, GigabitEthernet0/1, vlan10) por onde o frame Ethernet será emitido.
—
⚖️ 2. A Mecânica de Decisão: Como o Roteador Escolhe a Rota?
Quando chega um pacote IP com o destino 172.16.10.25, o roteador pode ter centenas de rotas cadastradas. Como ele decide qual linha utilizar?
Existe uma ordem estrita de precedência que nenhum roteador no mundo viola:
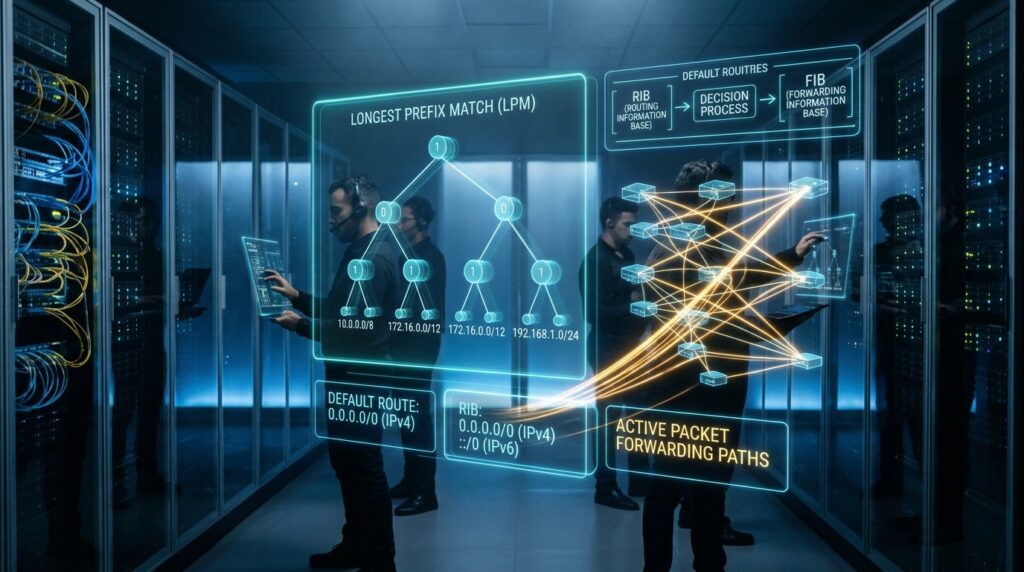
Regra 1: Longest Prefix Match (LPM) — O Critério Supremo
A regra do Prefixo Mais Longo é a lei mais importante do roteamento IP. Ela determina que a rota mais específica (com a maior máscara de sub-rede) SEMPRE vence, independentemente da distância administrativa, da métrica ou do protocolo.
Considere a seguinte tabela de roteamento ativa:
| Rota Cadastrada | Tipo / Protocolo | Distância Administrativa (AD) | Interface de Saída |
|---|---|---|---|
| **Rota A:** `0.0.0.0/0` (Default Gateway) | Estática | 1 | `Gi0/0` |
| **Rota B:** `172.16.0.0/16` | BGP | 20 | `Gi0/1` |
| **Rota C:** `172.16.10.0/24` | OSPF | 110 | `Gi0/2` |
| **Rota D:** `172.16.10.25/32` | Estática (Host) | 1 | `Gi0/3` |
Se chegar um pacote endereçado a 172.16.10.25:
- Ele dá match com a Rota A (
/0cobre tudo); - Ele dá match com a Rota B (
/16cobre de172.16.0.0a172.16.255.255); - Ele dá match com a Rota C (
/24cobre de172.16.10.0a172.16.10.255); - Ele dá match com a Rota D (
/32cobre exatamente o IP172.16.10.25).
Qual rota vence?
A Rota D, porque /32 é a máscara mais específica (32 bits de coincidência).
E se chegasse um pacote para 172.16.10.99?
A Rota D não dá match. A vencedora seria a Rota C (/24), mesmo o OSPF tendo uma AD de 110 (muito pior que a AD 1 da rota estática padrão). O tamanho da máscara supera o protocolo.
10.50.0.0/16 ao mesmo tempo).—
🏗️ 3. A Física do Roteador Moderno: RIB vs. FIB
Em roteadores legados ou sistemas com processamento puramente em software, cada pacote recebido disparava uma interrupção na CPU principal para varrer a tabela de roteamento linha por linha. Em redes de alta demanda com tráfego de dezenas de gigabits por segundo, esse modelo entra em colapso térmico e computacional imediato.
Roteadores modernos separam a operação em dois planos distintos:
1. RIB (Routing Information Base)
- Reside na memória RAM convencional do plano de controle.
- É gerenciada pelo processador central do roteador.
- Contém todo o histórico e inteligência: rotas ativas, rotas reservas (backup routes), métricas de IGP e atributos de BGP.
2. FIB (Forwarding Information Base)
- Reside no plano de dados, armazenada em chips de memória ultrarrápida chamada TCAM (Ternary Content Addressable Memory).
- É uma versão otimizada da RIB compilada em formato de árvore binária (mtrie).
- Permite que a consulta pelo prefixo mais longo (LPM) ocorra em tempo constante $O(1)$, permitindo comutar milhões de pacotes por segundo na velocidade do meio físico (wire-speed), sem consumir um único ciclo da CPU principal.
—
🎯 4. Tipos Especiais de Rotas que Todo Engenheiro Deve Conhecer
Nem todas as rotas são iguais. Em arquiteturas resilientes de rede, empregam-se tipos especializados para finalidades específicas:
A. Rota Padrão / Default Gateway (0.0.0.0/0 e ::/0)
Conhecida no Cisco IOS como Gateway de Último Recurso (Gateway of Last Resort). O prefixo /0 indica que nenhum bit precisa coincidir. Se um pacote chega e não encontra match com nenhuma sub-rede específica na tabela, ele é despachado obrigatoriamente pela rota padrão.
B. Rota Host (/32 no IPv4 ou /128 no IPv6)
Uma rota que aponta para um único dispositivo específico. Possui prioridade absoluta sobre qualquer outra rota por ter o prefixo mais longo possível.
- Utilizada para direcionar tráfego de um servidor crítico (ex.: servidor DNS corporativo ou IP de Loopback de gerência) por um link de menor latência.
C. Rota Estática Flutuante (Floating Static Route)
Uma rota estática configurada com uma Distância Administrativa propositalmente inflada para ser superior ao protocolo dinâmico da empresa (por exemplo, configurada com $\text{AD} = 120$ enquanto o OSPF usa $\text{AD} = 110$).
- Comportamento: A rota permanece invisível na tabela ativa enquanto o link principal do OSPF estiver saudável.
- Failover: Se a fibra principal romper e o OSPF cair, o kernel ativa instantaneamente a rota flutuante, direcionando o tráfego para um link backup de contingência (ex.: 5G ou satélite).
D. Rota Nula / Blackhole Route (Descarte via Null0)
Em cenários de sumarização de rotas ou durante a mitigação de ataques de negação de serviço (DDoS), é comum criar rotas apontando para a interface virtual Null0 (ou blackhole no Linux).
- Todo pacote destinado àquele bloco que não tiver uma rota mais específica é descartado imediatamente no hardware, evitando a formação de loops de roteamento entre a borda e o provedor de internet.
—
💻 5. Leitura e Auditoria em Múltiplos Ambientes
Um engenheiro sênior deve saber inspecionar e manipular tabelas de roteamento com fluência em roteadores de rede e em servidores de produção.
🌐 A. No Cisco IOS (Roteadores e Switches L3)
O comando mestre para auditoria é show ip route:
Dica de Ouro no Cisco IOS:
Para saber exatamente qual linha da tabela será usada para um determinado IP sem precisar ler a tabela inteira com os olhos:
—
🐧 B. No Linux (Ubuntu, Debian, RHEL, Rocky Linux)
No ecossistema Linux moderno, o comando legado route -n e netstat -r foram substituídos pela suíte iproute2 (ip route).
1. Exibir a Tabela de Roteamento Padrão:
2. O Comando Mágico de Simulação: ip route get
Diga adeus às dúvidas sobre qual placa de rede o servidor Linux usará para falar com um host remoto:
3. Adicionar e Remover Rotas Manualmente:
—
🪟 C. No Windows (Desktop e Windows Server)
No Windows, a tabela de roteamento pode ser auditada pelo prompt de comando tradicional (cmd) ou via PowerShell:
1. Via Prompt de Comando (CMD):
2. Via PowerShell Moderno:
—
⚠️ 6. Os 3 Erros Fatais de Roteamento em Produção
Mesmo engenheiros experientes cometem deslizes quando estão sob pressão na sala de guerra (War Room). Estes são os três problemas mais recorrentes envolvendo tabelas de roteamento:
1. O Buraco Negro da Rota Reversa (Missing Reverse Route)
- O Sintoma: A máquina A consegue enviar pacotes para o servidor B (os pacotes chegam e podem ser vistos no tcpdump), mas a aplicação reporta Timeout.
- A Causa Raiz: O roteador intermediário sabe como chegar na rede B, mas o servidor B não possui rota de volta para a rede A. Ele tenta devolver a resposta pelo seu Default Gateway que descarta o pacote.
- A Regra de Ouro: Roteamento é um caminho de mão dupla. Toda rota de ida exige uma rota correspondente de volta.
2. O Loop de Roteamento por Rotas Estáticas Cruzadas
Dois roteadores vizinhos com rotas estáticas configuradas incorretamente:
- O Roteador 1 tem:
ip route 172.20.0.0 255.255.0.0 10.0.0.2(aponta para R2) - O Roteador 2 tem:
ip route 172.20.0.0 255.255.0.0 10.0.0.1(aponta para R1) - Resultado: O pacote fica saltando infinitamente entre R1 e R2 até que o campo TTL (Time to Live) chegue a zero e o pacote seja descartado com a mensagem ICMP Time to Live exceeded in transit.
3. Conflito de Múltiplos Default Gateways no Mesmo Host
Um problema clássico em estações de trabalho e servidores que possuem duas placas de rede ativas simultaneamente (ex.: Wi-Fi corporativo e cabo Ethernet, ou interface de rede pública e interface de backup privada).
- Se ambas as interfaces receberem um gateway padrão (
0.0.0.0/0), o sistema operacional tentará balancear ou usará a rota com menor métrica. Se a métrica mudar dinamicamente, o tráfego corporativo tenta sair pela internet doméstica ou pela interface errada, causando desconexões intermitentes de VPN e travamento de conexões TCP. - Solução: Apenas UMA interface deve ter Default Gateway (
0.0.0.0/0). Todas as outras interfaces devem ter apenas rotas estáticas específicas para suas respectivas sub-redes internas.
—
🏁 Conclusão
A tabela de roteamento não é uma simples listagem burocrática de números: ela é o mapa de navegação em tempo real da internet e de todas as redes locais.
Compreender com precisão matemática a hierarquia de decisão do encaminhamento IP — priorizando sempre o Longest Prefix Match (LPM), desempatando pela Distância Administrativa (AD) e ajustando custos pela Métrica —, além de entender o funcionamento da FIB compilada em hardware, é a habilidade que separa quem apenas chuta configurações de quem projeta e opera infraestruturas de altíssima confiabilidade e disponibilidade.

Guilherme Nascimento
Especialista & FundadorEspecialista em Infraestrutura, Cloud/DevOps e Cibersegurança | +10 anos de experiência prática
Profissional com mais de uma década atuando no campo de batalha da tecnologia corporativa. Especialista em arquiteturas resilientes, automação com Docker/Kubernetes, Hardening de Active Directory, Linux avançado e observabilidade SRE. Criador do ecossistema Hora Nerd, dedicado a desmistificar a tecnologia para profissionais e estudantes.
1 comentário