Playbook de Hardening de Navegadores para SysAdmins e Segurança
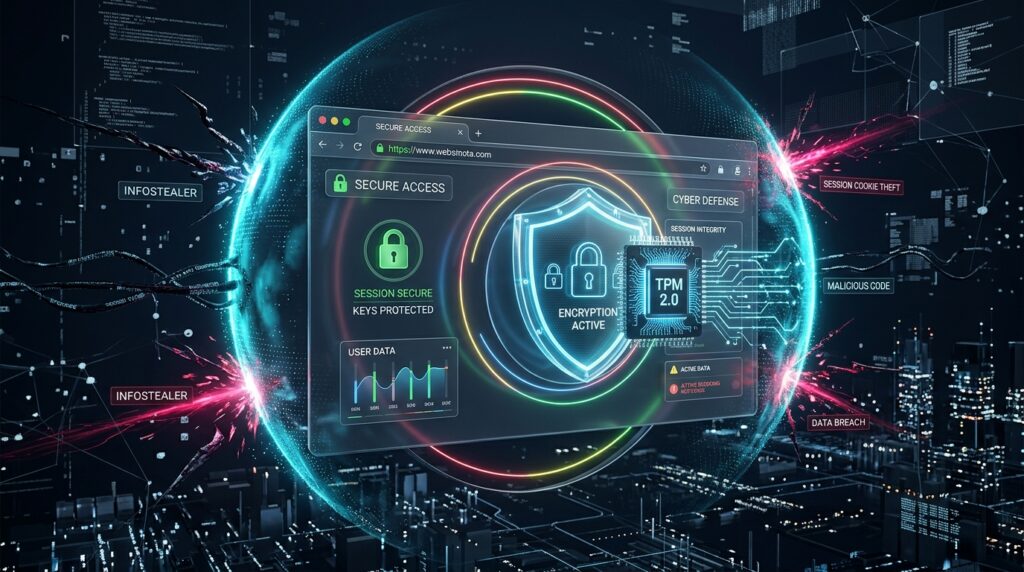
O navegador tornou-se o novo sistema operacional corporativo. Deixar que colaboradores utilizem o gerenciador nativo de senhas do Chrome e salvem cookies de sessão em bancos SQLite desprotegidos expõe a empresa ao ataque de Pass-the-Cookie — onde malwares infostealers copiam a sessão autenticada e entram direto na nuvem, anulando qualquer autenticação em duas etapas (MFA).
A Falha do Armazenamento Local: Os arquivos
Login Data e Cookies residem na pasta do usuário e são alvos fáceis.
Estratégia em 4 Camadas: Cofres dedicados, diretivas GPO centrais, ancoragem de sessão (DBSC) e remoção de Admin Local.
Proteção por Hardware: Chaves criptográficas geradas no chip TPM tornam o cookie roubado inútil fora do host original.
Durante anos, a cartilha básica de segurança digital repetiu o mesmo conselho: “use senhas complexas e ative a autenticação em duas etapas (MFA)”. Embora esse conselho continue válido, o cenário do cibercrime mudou radicalmente.
Hoje, as maiores ameaças às organizações e usuários individuais não vêm de ataques de força bruta tentando adivinhar senhas, mas sim de uma classe de malwares altamente especializada chamada Infostealers (como LummaC2, RedLine, Stealc e Vidar).
O alvo desses invasores não é apenas a sua senha: é a sua sessão ativa dentro do navegador.
—
1. A Ilusão do MFA: Como Funciona o Ataque
Imagine o seguinte cenário: um colaborador executa sem querer um arquivo contaminado ou tem sua máquina física acessada enquanto está logado. O invasor não precisa de privilégios de superusuário para causar estrago.
No Google Chrome, todas as suas preferências, credenciais e cookies residem no perfil local do usuário:
%LocalAppData%\Google\Chrome\User Data\Default\Login Data: banco de dados SQLite onde ficam armazenadas as senhas que você pediu para o navegador “lembrar”.%LocalAppData%\Google\Chrome\User Data\Default\Network\Cookies: arquivo onde ficam gravados os tokens e cookies de sessão ativa.
Essa técnica é conhecida como Pass-the-Cookie (ou sequestro de sessão). Como o cookie roubado representa uma sessão que já foi validada pelo usuário e pelo token MFA, o atacante simplesmente importa esse cookie em seu próprio navegador e obtém acesso instantâneo ao e-mail corporativo, painéis em nuvem (AWS, Azure, GCP, Microsoft 365) ou sistemas internos.
ARMAZENAMENTO NATIVO
Gerenciador de Senhas do Chrome
Projetado com foco em conveniência individual. Qualquer processo rodando no mesmo contexto de usuário consegue ler o banco SQLite e solicitar a descriptografia via DPAPI.
COFRE CORPORATIVO
Gerenciador Dedicado (Zero Trust)
Soluções como Bitwarden, 1Password ou KeePassXC mantêm as credenciais criptografadas em memória protegida, exigindo biometria (Windows Hello) ou senha-mestre.
—
2. Como Blindar o Chrome: Estratégia de Defesa em 4 Camadas
Para proteger sua rede e evitar que credenciais salvas no Chrome caiam nas mãos de criminosos, é necessário adotar uma defesa em profundidade estruturada:
Camada 1: Adeus ao Gerenciador de Senhas Nativo do Navegador
O gerenciador padrão do Chrome foi projetado com foco primário em conveniência, não em segurança de nível corporativo. Historicamente, qualquer processo executado sob a mesma conta de usuário do Windows conseguia invocar a API de proteção de dados (DPAPI) para descriptografar os dados locais.
- A Solução: Adote um gerenciador de senhas corporativo dedicado (como Bitwarden, 1Password ou KeePassXC).
- Por que funciona: Gerenciadores dedicados mantêm as credenciais em um cofre criptografado com chave própria (derivada da senha-mestre com derivação PBKDF2/Argon2), bloqueiam a memória após poucos minutos de ociosidade e exigem autenticação biométrica (Windows Hello ou Touch ID) para qualquer preenchimento automático.
Camada 2: Imposição de Políticas Corporativas (GPO / Chrome Enterprise)
Em ambientes corporativos, a segurança do navegador não deve ficar a critério da escolha do usuário. Administradores devem configurar políticas centralizadas via Active Directory ou Intune:
—
Hardening de Endpoints & Gestão de Frotas
Sua empresa precisa padronizar e blindar a frota de navegadores e acessos?
Deixar a segurança do browser nas mãos de cada colaborador é o caminho mais rápido para um incidente de sequestro de sessão. Ajudamos organizações a implementar Políticas Corporativas de Chrome/Edge via GPO e Intune, Bloqueio Centralizado de Extensões, Migração para Cofres Corporativos de Senhas e Hardening de Endpoints sem engessar a produtividade do time.
Solicitar Avaliação de Hardening de Navegadores →
Diagnóstico de políticas corporativas e mitigação de infostealers
—
Camada 3: Ancoragem de Sessão ao Hardware (DBSC & Acesso Condicional)
E se o arquivo de cookies ainda assim for copiado do disco por um malware sofisticado? A tecnologia moderna permite tornar o cookie inútil fora da máquina original:
- Device Bound Session Credentials (DBSC):
* Desenvolvido pela comunidade Chromium, o DBSC ancora a sessão do navegador a um par de chaves criptográficas gerado dentro do chip TPM (Trusted Platform Module) da máquina.
* A cada requisição sensível, o navegador assina uma prova criptográfica usando a chave privada que nunca sai do chip físico. Se o invasor copiar o cookie para outro computador, a sessão falha imediatamente.
- Acesso Condicional (Microsoft Entra ID, Okta, Google Workspace):
* Configure o provedor de identidade para rejeitar sessões caso o dispositivo não seja considerado Compliant (em conformidade) via MDM (Intune).
* Habilite a Continuous Access Evaluation (CAE): se o IP do usuário mudar subitamente para outro país ou provedor anômalo, a sessão é revogada em tempo real em todas as aplicações.
Camada 4: Proteção do Endpoint e Redução de Privilégios (OS Hardening)
O Google Chrome introduziu a App-Bound Encryption no Windows, que protege as chaves de criptografia usando um serviço rodando com privilégios de sistema (SYSTEM), impedindo que scripts e malwares comuns no espaço do usuário leiam os segredos do navegador.
Porém, essa proteção só tem eficácia se uma regra for rigorosamente respeitada:
[!WARNING]
**Regra de Ouro:** Usuários comuns **NUNCA** devem ter direitos de Administrador Local em suas estações de trabalho. Se o malware obtiver privilégios administrativos no host, ele conseguirá contornar a proteção de qualquer software ou injetar código no serviço do sistema.
Além disso, ative no antivírus/EDR corporativo:
- Regras de Redução de Superfície de Ataque (ASR): Bloqueie chamadas não autorizadas ao subsistema de credenciais (LSASS) e impeça a injeção de processos arbitrários nos executáveis de navegadores (
chrome.exe,msedge.exe). - Monitoramento de Pastas Sensíveis: Crie regras de detecção e alerta no EDR para qualquer processo não assinado que tente ler o diretório
%LocalAppData%\Google\Chrome\User Data\Default\.
—
3. Checklist Prático de Ação Imediata
| Ação de Blindagem | Nível de Esforço | Impacto na Segurança | Status Recomendado |
|---|---|---|---|
| **Desativar salvamento de senhas no Chrome via GPO** | Baixo | 🔴 Altíssimo | [ ] Implementado |
| **Implementar cofre de senhas dedicado com auto-bloqueio** | Médio | 🔴 Altíssimo | [ ] Implementado |
| **Remover privilégios de Administrador Local dos usuários** | Médio | 🔴 Altíssimo | [ ] Implementado |
| **Bloquear instalação de extensões não homologadas** | Baixo | 🟡 Alto | [ ] Implementado |
| **Exigir conformidade de dispositivo no IdP (MDM/Intune)** | Alto | 🟡 Alto | [ ] Implementado |
| **Migrar para autenticação sem senha (FIDO2 / Passkeys)** | Médio | 🔴 Altíssimo | [ ] Implementado |
—
Conclusão: O Navegador É o Novo Sistema Operacional
A ideia de que um perímetro corporativo bem configurado com firewall de borda é suficiente para proteger a empresa ficou irremediavelmente no passado. Em um mundo onde mais de 90% das aplicações de negócios (ERPs, CRM, e-mails, bancos e consolas em nuvem) rodam dentro de uma aba do navegador, o browser tornou-se o verdadeiro ponto de acesso corporativo — e, portanto, o alvo prioritário dos criminosos.
Tratar o Google Chrome com o mesmo rigor de segurança e governança aplicado a servidores Linux e bancos de dados não é exagero técnico: é a única forma de garantir que um simples cookie de sessão roubado não se torne a porta de entrada para um incidente milionário de vazamento de dados e sequestro de identidades.

Guilherme Nascimento
Especialista & FundadorEspecialista em Infraestrutura, Cloud/DevOps e Cibersegurança | +10 anos de experiência prática
Profissional com mais de uma década atuando no campo de batalha da tecnologia corporativa. Especialista em arquiteturas resilientes, automação com Docker/Kubernetes, Hardening de Active Directory, Linux avançado e observabilidade SRE. Criador do ecossistema Hora Nerd, dedicado a desmistificar a tecnologia para profissionais e estudantes.