Você que possui um switch 2 está aguardando o desbloqueio, não é mesmo ? uma equipe está trabalhando agora mesmo no desbloqueo.
Vamos recaptular o desenvolvimento do primeiro nintendo switch.
O primeiro Nintendo Switch entrou para a história dos consoles vulneráveis devido a uma falha fatal na memória ROM de inicialização (bootROM) do chip Nvidia Tegra X1: a vulnerabilidade física via modo de recuperação (RCM), conhecida como fusee-gelee. Por se tratar de um erro gravado diretamente no silício, a fabricante jamais conseguiu corrigir o exploit por atualização de software, sendo forçada a revisar o hardware anos depois.
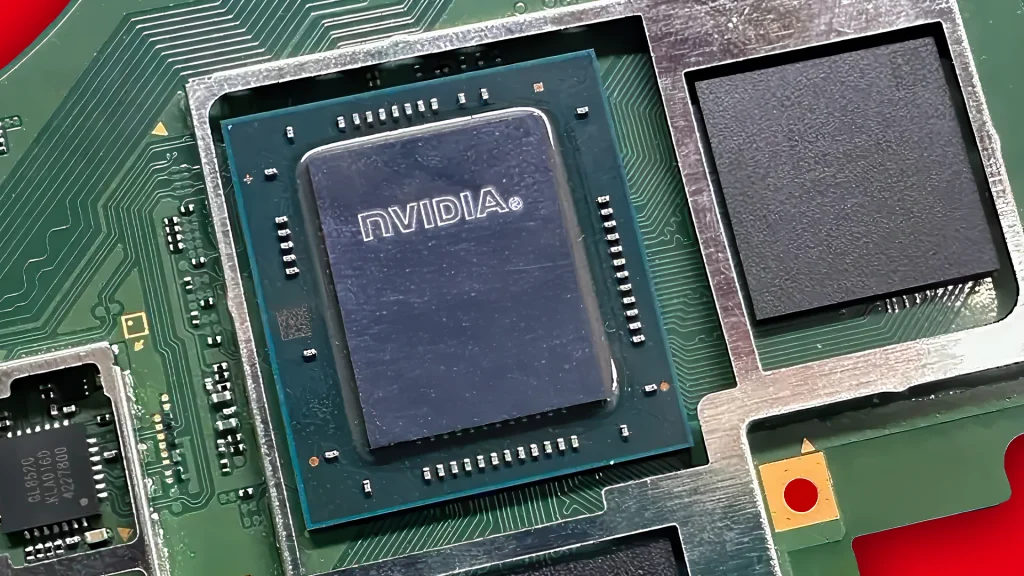
Com o chip Tegra T239 no Switch 2, a arquitetura de segurança foi refeita do zero:
- BootROM Blindada: A Nvidia implementou mecanismos rígidos de validação de assinaturas antes de qualquer linha de instrução externa ser executada.
- Cadeia de Confiança Criptografada (Chain of Trust): Cada etapa do processo de inicialização verifica criptograficamente a seguinte, neutralizando injeções simples de carga útil (payloads) via cabo USB.
A Complexidade da Memória e do Armazenamento
12 GB LPDDR5X com Proteção de Barramento: O barramento moderno de memória dificulta ataques clássicos como memory snooping (leitura das trilhas de RAM com analisadores lógicos), pois chaves e credenciais críticas circulam criptografadas em enclaves seguros da CPU.
Armazenamento UFS 3.1 com Criptografia de Disco Rígido (FDE – Full Disk Encryption): Ao contrário dos módulos eMMC antigos (que podiam ser dessoldados ou lidos externamente por leitores SD adaptados), o padrão UFS 3.1 integrado com chaves de silício únicas impede a leitura direta do sistema operacional fora do console sem a chave do processador.
O Desafio dos Modchips e Glitchers Físicos
Ataques de Glitch de Voltagem (Fault Injection): Na ausência de falhas lógicas, engenheiros reversos costumam recorrer a modchips que enviam pulsos microscópicos de tensão na CPU para corromper instruções específicas durante a checagem de assinatura de segurança.
Tolerância Térmica e de Silício da Família Ampere: Processadores modernos operam com tolerâncias de tensão muito mais estritas e proteções ativas contra anomalias elétricas, tornando o desenvolvimento e a soldagem de modchips um procedimento de altíssimo risco de queima definitiva do chip (brick).
O Impacto nos Emuladores de PC
A presença de hardware avançado altera drasticamente a criação de emuladores para computador:
- Tradução de Instruções da GPU Ampere: Emular 1.536 núcleos CUDA com microarquitetura Ampere exige computadores com poder de fogo muito superior ao que era necessário para traduzir os modestos 256 núcleos Maxwell do Switch original.
- Dependência de Tecnologias Proprietárias (DLSS e Tensor Cores): Jogos projetados para rodar internamente em resolução mais baixa com reconstrução de IA trazem desafios extras para a emulação em PCs sem GPUs compatíveis com hardware de deep learning, exigindo soluções alternativas de pós-processamento.