Existe uma armadilha silenciosa em que milhares de analistas de suporte técnico e helpdesk caem todos os anos: passar meses — e até anos — abrindo o dsa.msc apenas para clicar com o botão direito em um usuário, selecionar “Redefinir senha”, desbloquear contas e adicionar colaboradores em grupos de e-mail. Embora esse trabalho seja vital para o dia a dia operacional da empresa, ele representa menos de 2% do que o Active Directory realmente é.
Se você sente que suas tarefas diárias se tornaram automáticas e previsíveis, mas não sabe exatamente o que precisa estudar para ser reconhecido e promovido a Administrador de Sistemas / Engenheiro de Identidades, este guia foi feito sob medida para você.
1. O Abismo entre Operador de AD e Administrador de Infraestrutura
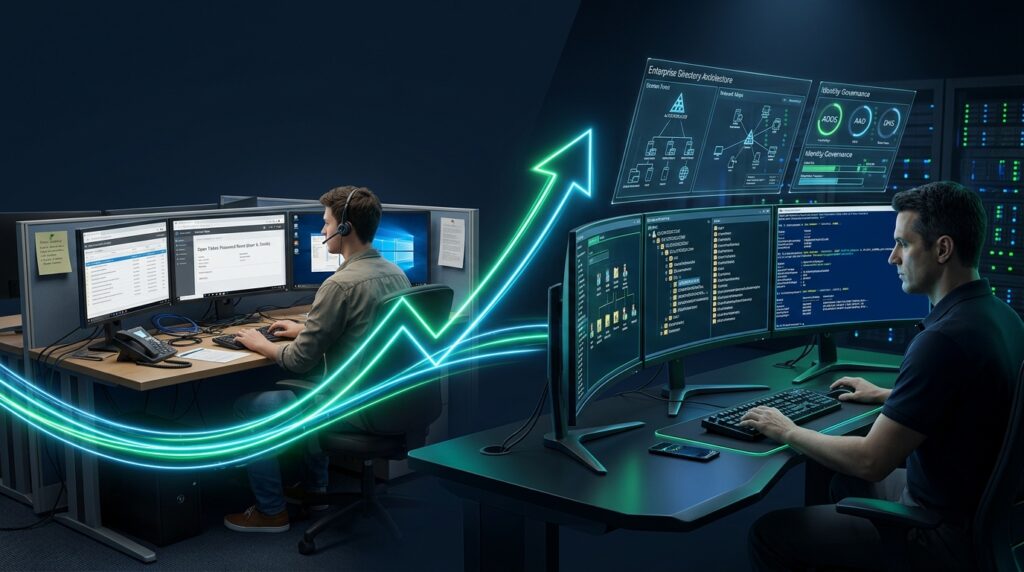
A primeira virada de chave mental é entender a diferença abissal entre operar uma ferramenta delegada e arquitetar o ecossistema de diretório de uma organização:
| Dimensão | Analista de Suporte (Operador de AD) | Administrador de Active Directory / Identidade |
|---|---|---|
| Interface Principal | GUI (Mouse): dsa.msc (Usuários e Computadores). |
CLI & Automação: PowerShell, Windows Admin Center, RSAT, NTDSUTIL, Repadmin. |
| Atribuições Diárias | Reset de senhas, criação pontual de usuários, desbloqueio de contas, adição a grupos. | Arquitetura de OUs, políticas de senha granulares (FGPP), design de GPOs corporativas, automação de onboarding/offboarding em massa via scripts. |
| Escopo Técnico | Restrito ao nó local de objetos onde possui permissão delegada. | Partições do AD (Schema, Configuration, Domain, DNS), replicação entre sites, FSMO roles, disaster recovery e quórum de floresta. |
| Segurança & Hardening | Cumpre instruções de tickets (ex.: “coloque o usuário no grupo X”). | Implementa Windows LAPS, arquitetura de Tiering (Tier 0/1/2), contas de serviço seguras (gMSA), mitigação de Kerberoasting e auditoria de privilégios. |
| Integração com a Nuvem | Não interage ou apenas consulta se o usuário já sincronizou no portal M365. | Configura e monitora Microsoft Entra Connect / Cloud Sync, políticas de Acesso Condicional, Seamless SSO e gerência híbrida via Azure Arc. |
| Postura Profissional | Reativa: Espera o chamado chegar na fila para agir. | Proativa: Analisa logs de replicação, previne falhas de logon, garante SLA e monitora a integridade de todos os DCs. |
2. Evolução Salarial: Da Bancada de Suporte à Posição Sênior
A remuneração no mercado de TI é diretamente proporcional à sua capacidade de resolver problemas complexos e assumir riscos de negócio. Enquanto um erro no suporte afeta um colaborador isolado, um erro de arquitetura de AD pode paralisar a empresa inteira:
Suporte N1 / Helpdesk
Atendimento de chamados básicos, reset de senhas, formatação de computadores e suporte a periféricos.
Suporte N2 / SysAdmin Jr
GPOs básicas, permissões de pastas compartilhadas (NTFS/SMB), suporte a servidores e primeiros scripts de automação.
SysAdmin / Admin de AD Pleno
Gerência de múltiplos DCs, resolução de replicação, DNS integrado, Windows LAPS, migrações e scripts avançados de PowerShell.
Engenheiro de Identidade Híbrida
Projetos de identidade híbrida (Entra ID, ADFS, Azure Arc), Hardening de floresta, recuperação de desastres catastróficos e certificações AZ-800/801.
Profissionais seniores fluentes em inglês com sólidos conhecimentos de Active Directory e Entra ID chegam a faturar entre US$ 3.500 e US$ 7.000 mensais (cerca de R$ 18.000 a R$ 38.000) trabalhando como Systems / Identity Engineers para empresas dos EUA e Europa.
3. A Escada de Competências Técnicas (Do Clique à Arquitetura)
Veja visualmente a pirâmide de evolução de conhecimento que separa quem apenas executa tarefas de quem desenha as soluções:
Escada de Conhecimento
Jornada de Evolução Técnica: Operação → Automação → Segurança → Nuvem
4. As 4 Trilhas Práticas que Você Deve Seguir
Trilha 1: Morte ao Mouse — Domine o PowerShell para Active Directory
A regra número 1 para sair do suporte é: se você faz a mesma tarefa mais de três vezes por dia, ela deve virar um script. Pare de abrir a interface gráfica para tudo.
Exemplos de transição imediata para o seu dia a dia:
# Em vez de caçar o usuário na árvore de OUs pelo mouse:
Unlock-ADAccount -Identity "joao.silva" -Verbose
# Buscar todos os usuários inativos há mais de 90 dias para auditoria:
Search-ADAccount -AccountInactive -TimeSpan 90.00:00:00 -UsersOnly | Select-Object Name, SamAccountName, LastLogonDate
# Criação de usuário padronizado via script em 1 segundo:
New-ADUser -Name "Maria Souza" -SamAccountName "maria.souza" -UserPrincipalName "[email protected]" -Path "OU=Financeiro,DC=empresa,DC=local" -AccountPassword (ConvertTo-SecureString "SenhaTemp#2026" -AsPlainText -Force) -Enabled $true -ChangePasswordAtLogon $trueTrilha 2: O Motor do AD — Arquitetura, Replicação e DNS
O suporte N1 enxerga o AD como uma “lista telefônica”. O administrador enxerga o AD como um banco de dados relacional distribuído multilocatário (ntds.dit):
- Aprenda como funciona a replicação multi-master e como o KCC constrói a topologia em anel.
- Domine os comandos
repadmin /replsummaryedcdiag /vpara detectar erros antes que usuários reclamem. - Entenda o que são as 5 FSMO Roles (PDC Emulator, RID Master, etc.) e saiba o impacto de quando uma delas fica offline.
- Estude a fundo o DNS Integrado ao AD e os registros de serviço SRV (como o
_ldap._tcp.dc._msdcs).
Trilha 3: Segurança e Hardening (Onde o Salário Dobra)
Hoje em dia, a identidade é a nova fronteira de segurança corporativa. Quem domina proteção de credenciais é disputado a peso de ouro:
- Windows LAPS: Elimine a clássica vulnerabilidade de ter a mesma senha de Administrador Local em 500 máquinas da empresa.
- Modelo de Tiering: Garanta que um administrador de estação de trabalho (Tier 2) não consiga logar em um servidor de arquivos (Tier 1) ou em um Domain Controller (Tier 0).
- gMSA: Substitua contas de serviço com senhas eternas que nunca expiram por contas gerenciadas automaticamente pelo AD.
- Políticas de Senha Granulares (FGPP): Crie regras de senha mais rígidas para diretoria e TI sem precisar criar múltiplos domínios.
Trilha 4: O Salto Híbrido e Certificações Oficiais
A validação formal desse conhecimento é o que abre as portas para processos seletivos de alto nível:
- Estude a integração do Microsoft Entra Connect com o Microsoft 365 e Azure.
- Busque a certificação Microsoft Certified: Windows Server Hybrid Administrator Associate (conquistada pelos exames AZ-800 e AZ-801).
- Complemente com conhecimentos de identidade em nuvem com o exame SC-300 (Microsoft Identity and Access Administrator).
5. Plano de Ação: O que Fazer a Partir de Amanhã no Seu Trabalho
Você não precisa pedir autorização ao seu gestor para começar a se comportar como um administrador hoje mesmo:
- Instale as ferramentas RSAT na sua estação de trabalho e comece a executar todas as tarefas que você fazia pelo mouse via comandos PowerShell.
- Crie uma pasta de scripts úteis (ex.: script para consultar bloqueio de conta com
Get-ADUser -Properties LockedOut, script para checar o último logon). - Monte seu laboratório caseiro no Hyper-V com 2 DCs virtuais para simular replicação e testar políticas sem medo de derrubar a produção da empresa.
- Mostre proatividade ao seu gestor: Identifique contas órfãs, grupos sem proprietário ou estações inativas e apresente relatórios automatizados gerados em PowerShell.
O mercado está repleto de profissionais que apenas apertam botões, mas sofre de uma escassez crônica de verdadeiros especialistas em arquitetura e segurança de identidades. Dê o primeiro passo hoje e assuma o controle da sua trajetória profissional!

Guilherme Nascimento
Especialista & FundadorEspecialista em Infraestrutura, Cloud/DevOps e Cibersegurança | +10 anos de experiência prática
Profissional com mais de uma década atuando no campo de batalha da tecnologia corporativa. Especialista em arquiteturas resilientes, automação com Docker/Kubernetes, Hardening de Active Directory, Linux avançado e observabilidade SRE. Criador do ecossistema Hora Nerd, dedicado a desmistificar a tecnologia para profissionais e estudantes.