Durante mais de duas décadas, os títulos MCSA e MCSE foram o padrão de ouro para quem administrava ambientes Windows Server e Active Directory. Contudo, o mercado corporativo passou por uma transformação definitiva: hoje, praticamente nenhuma média ou grande empresa opera de forma 100% isolada no datacenter. O modelo padrão é a Infraestrutura Híbrida, onde o Active Directory Domain Services (AD DS) local conecta-se nativamente ao Microsoft Entra ID (antigo Azure AD), com governança centralizada pelo Azure Arc.
Para chancelar esse profissional completo, a Microsoft estruturou essa trilha focada 100% no mundo real: você não gerencia mais o Windows Server como uma “ilha isolada”, mas sim como um nó estratégico integrado à nuvem. Abaixo, você confere a arquitetura que norteia as provas, os domínios exigidos e a metodologia prática de aprovação.
1. A Arquitetura Híbrida: O que um Especialista Precisa Dominar
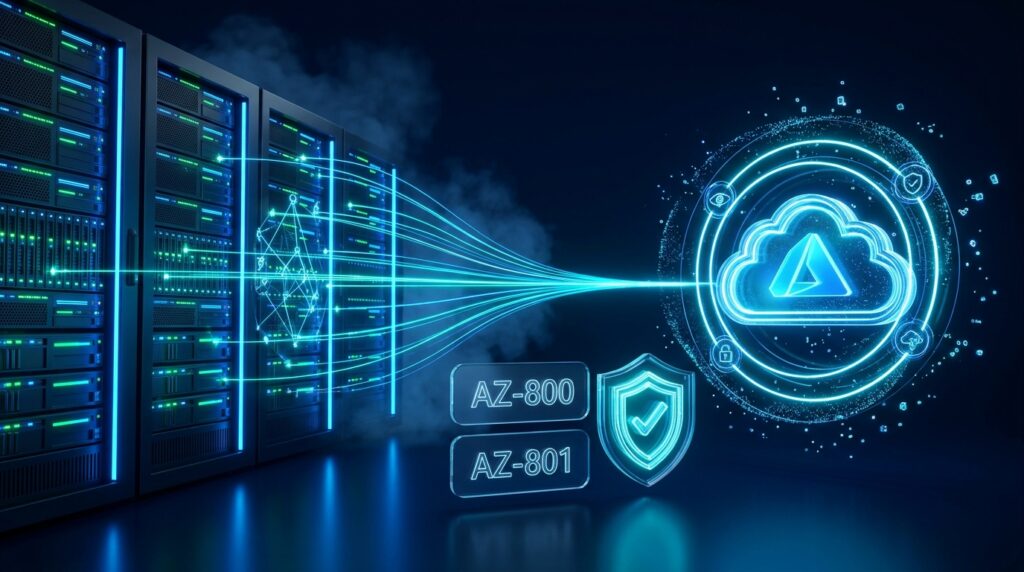
Antes de decorar comandos ou estudar para os exames, você precisa visualizar como as peças do quebra-cabeça se conectam. Esta é a topologia de referência cobrada tanto no AZ-800 quanto no AZ-801:
Arquitetura Híbrida
Topologia de Identidade, Armazenamento e Governança Windows Server + Azure
2. Comparativo Estratégico: AZ-800 vs. AZ-801
A aprovação depende de entender claramente o foco de cada exame. Não tente estudar tudo de uma vez sem separar os objetivos:
Infraestrutura Base
Administering Windows Server Hybrid Core Infrastructure
Focado na implementação, provisionamento e sustentação dos serviços essenciais no dia a dia da infraestrutura.
- AD DS on-premises e híbrido (30-35%)
- Gerência híbrida com WAC e Azure Arc (10-15%)
- Hyper-V e Containers Windows (15-20%)
- Rede: DNS, DHCP, IPAM e VPN Híbrida (15-20%)
- Storage: SMB, S2D e Azure File Sync (15-20%)
Serviços Avançados
Configuring Windows Server Hybrid Advanced Services
Focado em segurança agressiva, mitigação de desastres, alta disponibilidade e projetos de migração corporativa.
- Hardening, LAPS, BitLocker e Segurança (25-30%)
- Alta Disponibilidade e Clusters WSFC (25-30%)
- Disaster Recovery, ASR e Backup Híbrido (10-15%)
- Migração de AD e Storage Migration Service (20-25%)
- Monitoramento e Troubleshooting com KQL (10-15%)
3. Roadmap de 4 Fases para se Tornar Especialista
Para conquistar as duas certificações com solidez profissional, siga este roteiro estruturado:
Fase 1: O Lab de Bancada On-Premises (Hyper-V)
Monte no seu computador um ambiente virtualizado contendo pelo menos 4 VMs:
- DC01 & DC02: Implemente replicação entre sites diferentes, teste movimentação e tomada de roles FSMO (
Move-ADDirectoryServerOperationMasterRole). - FS01 (Servidor de Arquivos): Configure cotas FSRM, compartilhamentos SMB criptografados e instale o agente do Windows LAPS.
- W11-Client: Valide aplicação de GPOs, Kerberos Armoring e execução de scripts remotos.
Fase 2: Conexão Híbrida e Extensão para o Azure
Crie um tenant gratuito no Azure com US$ 200 de crédito inicial e execute os 3 pontos de integração vitais:
- Sincronização de Identidade: Instale o Microsoft Entra Connect ou o Cloud Sync Agent para sincronizar suas contas de teste do lab local.
- Azure Arc: Adicione seus servidores Hyper-V locais ao portal do Azure gerando o script de onboarding do agente Connected Machine.
- Azure File Sync: Crie um Storage Sync Service e monte uma pasta local sincronizada com o Azure Files com o Cloud Tiering ativo.
Fase 3: Especialização em Segurança e Resiliência (AZ-801)
Nesta etapa, você foca nos cenários onde coisas quebram ou sofrem ataques cibernéticos:
- Windows LAPS & Tiering: Configure o LAPS armazenando senhas de administradores locais diretamente no Active Directory com permissões controladas por grupo.
- Cluster com Cloud Witness: Configure um Failover Cluster de dois nós e adicione um Cloud Witness no Azure usando uma Storage Account padrão.
- Disaster Recovery: Execute backup de System State com
wbadmine faça simulação de restauração autoritativa de OU no modo DSRM viantdsutil.
Fase 4: Resolução de Cenários e Prova de Certificação
Execute os laboratórios oficiais mantidos pela Microsoft no repositório público do GitHub e treine resolução de estudos de caso complexos.
4. Pegadinhas Clássicas dos Exames (O que Mais Derruba Candidatos)
Fique Atento a Estas Diferenças na Hora da Prova:
- Entra Connect vs. Cloud Sync: Se a questão exigir sincronização de atributos de dispositivos (Device Writeback) ou suporte a mais de 150.000 objetos com SQL Server dedicado, a resposta é Entra Connect tradicional. Se pedir agente ultraleve instalado em múltiplas florestas sem necessidade de servidor dedicado local, a resposta é Cloud Sync.
- Storage Replica vs. Azure File Sync: Se a necessidade for replicação bloco a bloco em tempo real para disaster recovery de um cluster (sem suporte a cloud tiering), use Storage Replica. Se o objetivo for economizar disco local e manter histórico de arquivos na nuvem, use Azure File Sync.
- Cloud Witness vs. File Share Witness: O Cloud Witness requer apenas uma conta de armazenamento padrão do Azure (Blob Storage com Access Key). Não necessita de máquinas virtuais, nem de VPN site-to-site.
5. Arsenal de PowerShell Essencial para os Exames
Aproximadamente um terço das questões práticas da prova avaliam sua familiaridade com a sintaxe de comandos PowerShell. Tenha na ponta dos dedos:
# 1. Movimentação e Tomada (Seize) de Roles FSMO
Move-ADDirectoryServerOperationMasterRole -Identity "DC02" -OperationMasterRole PDCEmulator, RIDMaster -Confirm:

# 2. Diagnóstico de replicação e parceiros do AD
Get-ADReplicationPartnerMetadata -Target "DC01" -Scope Server

# 3. Gerenciamento do Windows LAPS no AD local
Set-ADComputer -Identity "FS01" -Add @{'msLAPS-PasswordExpirationTime' = (Get-Date).AddDays(30).ToFileTime()}

# 4. Criação de Quórum com Cloud Witness em Cluster WSFC
Set-ClusterQuorum -Cluster "Cluster01" -CloudWitness -AccountName "stwitnessprod01" -AccessKey "suaChaveSecretaAzureBlob"

# 5. Instalação e provisionamento de Storage Migration Service (SMS)
Install-WindowsFeature -Name Storage-Migration-Service -IncludeManagementTools
6. Conclusão: O Diferencial de Carreira
Obter a certificação Microsoft Certified: Windows Server Hybrid Administrator Associate valida publicamente que você domina tanto as engrenagens profundas do Windows Server e do Active Directory quanto as capacidades elásticas do Microsoft Azure.
Esse conjunto de habilidades coloca você no radar das maiores consultorias e empresas multinacionais que buscam especialistas capazes de liderar projetos de modernização, segurança cibernética e resiliência de identidade híbrida.

Guilherme Nascimento
Especialista & FundadorEspecialista em Infraestrutura, Cloud/DevOps e Cibersegurança | +10 anos de experiência prática
Profissional com mais de uma década atuando no campo de batalha da tecnologia corporativa. Especialista em arquiteturas resilientes, automação com Docker/Kubernetes, Hardening de Active Directory, Linux avançado e observabilidade SRE. Criador do ecossistema Hora Nerd, dedicado a desmistificar a tecnologia para profissionais e estudantes.