Adeus ao Servidor Local: Como Migrar Pastas de Rede e Arquivos para o SharePoint e OneDrive com Segurança
MODERNIZAÇÃO DE INFRAESTRUTURA | Foco: PMEs, Diretores e Gestores de TI | Tempo estimado de leitura: 11 min | Escopo: Desativação de servidores físicos e migração cloud.
CONTINUIDADE & EFICIÊNCIA
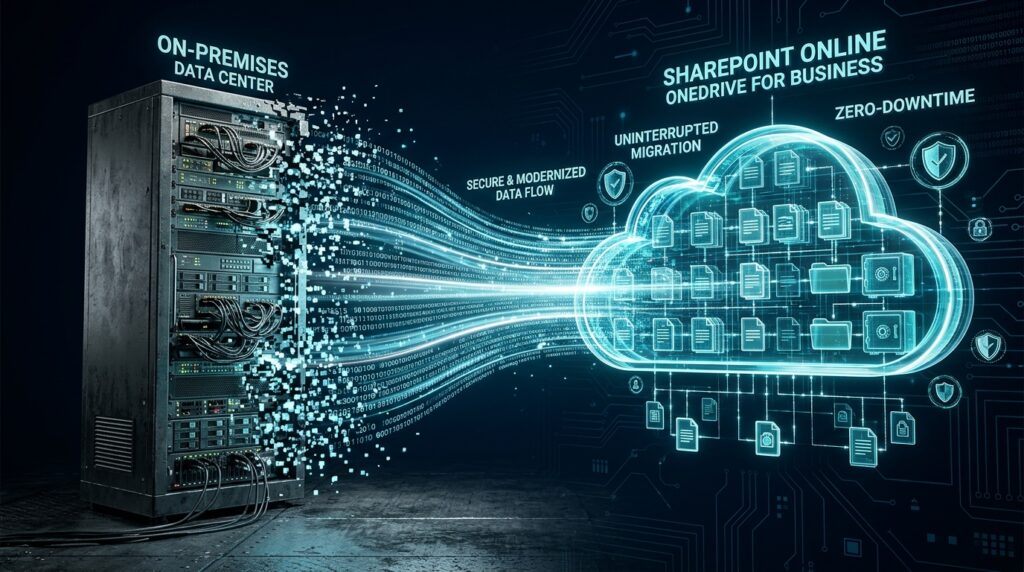
O modelo tradicional de manter um servidor físico barulhento ligado 24/7 debaixo de uma mesa ou em um rack sem refrigeração tornou-se um passivo operacional perigoso. Além dos custos invisíveis com energia, no-breaks e manutenções de hardware, pastas de rede mapeadas (ex: Z:\, P:\) são o alvo preferencial de malwares do tipo ransomware, que criptografam todos os arquivos da empresa em minutos. A migração das pastas compartilhadas para o SharePoint Online e OneDrive for Business elimina a necessidade de servidores físicos locais, viabiliza o trabalho remoto seguro sem VPNs lentas e introduz proteção nativa com versionamento de dados.
## Por Que o Servidor Físico de Arquivos se Tornou uma Bomba-Relógio
Durante décadas, o padrão corporativo de redes locais foi o mapeamento de unidades de rede via protocolo SMB (`\\servidor\pastacompartilhada`). No entanto, no ambiente corporativo moderno, esse modelo apresenta vulnerabilidades críticas:
* **O Vetor Perfeito para Ransomware:** Se um único colaborador abrir um anexo malicioso ou sofrer um ataque de infostealer, o ransomware percorre as unidades de rede mapeadas no Windows Explorer e sequestra os arquivos de todos os departamentos em questão de segundos.
* **Dependência de Hardware e Riscos de Pane Física:** Discos rígidos mecânicos falham, fontes queimam com oscilações elétricas e baterias de no-breaks perdem a autonomia sem aviso prévio. A recuperação de um servidor físico parado pode levar dias.
* **O Calvário do Trabalho Remoto via VPN:** Exigir que colaboradores fora do escritório conectem em VPNs lentas e instáveis apenas para abrir uma planilha de 15 MB gera lentidão, perda de produtividade e constantes corrupções de arquivos compartilhados por bloqueio de gravação.
—
## Comparativo: Servidor Físico On-Premises vs. SharePoint Online
⚠️ Servidor Local Físico (Legado)
- Custo Recorrente Oculto: Energia elétrica constante, no-break, troca periódica de discos e licenças Windows Server.
- Acesso Externo Frágil: Dependência de VPNs lentas que caem e exigem portas abertas no firewall.
- Risco Crítico de Ransomware: Mapeamentos de rede SMB são criptografados em lote por malwares.
- Conflito de Versões: Duas pessoas não conseguem editar a mesma planilha sem bloquear o arquivo para a outra.
☁️ SharePoint Online & OneDrive (Nuvem)
- Zero Custo de Hardware: Infraestrutura global mantida pela Microsoft com 99.9% de SLA financeiramente respaldado.
- Acesso Seguro de Qualquer Lugar: Acesso direto via navegador ou sincronizado no Explorer sem necessidade de VPN.
- Resiliência Anti-Ransomware: Histórico de versões automático e lixeira de retenção de 93 dias em caso de incidentes.
- Coautoria em Tempo Real: Múltiplos colaboradores editam o mesmo documento simultaneamente sem conflito.
—
A Arquitetura de Migração: Da Pasta Local para a Nuvem Estruturada
A migração de um servidor de arquivos não é uma simples cópia via pendrive ou rede local. Ela exige a tradução de permissões NTFS (grupos de segurança locais) para Grupos e Permissões do Microsoft 365, utilizando a ferramenta oficial SPMT (SharePoint Migration Tool).
[Servidor Local Físico (D:\Dados)]
  ├── /Financeiro  (Permissão: Grupo_Financeiro)
  ├── /Comercial   (Permissão: Grupo_Vendas)
  ├── /Projetos    (Permissão: Todos_Funcionarios)
  └── /Diretoria   (Permissão: Só_Socios)
         │
         │ (Ingestão em Lote via SPMT com Mapeamento de Usuários)
         ▼
[Microsoft 365 SharePoint Online]
  ├── Site Departamental: Financeiro  ──> Restrito via Entra ID (MFA)
  ├── Site Departamental: Comercial   ──> Acesso Web + Teams Integrado
  ├── Site Departamental: Projetos    ──> Coautoria em tempo real
  └── Site Departamental: Diretoria   ──> Auditoria de Acesso e Criptografia
         │
         ▼
[Endpoints dos Usuários (Windows Explorer)]
  Sincronização via OneDrive com "Arquivos Sob Demanda" (Files on-Demand)
  * Os arquivos aparecem no Explorer sem ocupar espaço no SSD da máquina local.
—
Quer aposentar o servidor físico da sua empresa com segurança?
Mapeamos todas as pastas, permissões e volumes do seu servidor atual e migramos tudo para o SharePoint Online sem perda de dados, organizando a estrutura por departamentos e treinando sua equipe.
—
O Recurso Revolucionário: “Arquivos Sob Demanda” (Files On-Demand)
Uma das maiores dúvidas dos clientes é: “Se a minha empresa tem 800 GB de arquivos no servidor e os notebooks dos funcionários só têm 256 GB de SSD, como eles vão acessar tudo?”
A resposta técnica da Microsoft é o recurso Files On-Demand:
1. Toda a árvore de pastas da empresa aparece nativamente dentro do Windows Explorer do colaborador.
2. Os arquivos exibem um ícone de nuvem azul: estão armazenados no datacenter da Microsoft e ocupam zero bytes no disco local da máquina.
3. Quando o usuário clica duas vezes para abrir um arquivo, ele é baixado e aberto instantaneamente em questão de milissegundos.
4. Pastas de trabalho diário podem ser marcadas para “Manter sempre neste dispositivo” com o ícone verde, garantindo acesso mesmo se a internet cair.
—
As 3 Camadas de Defesa Contra Ransomware no SharePoint
Diferente do servidor tradicional onde um ataque criptografa o arquivo e apaga a versão original, no ecossistema Microsoft 365 a resiliência é nativa:
1. Versionamento Automático Ilimitado: Toda vez que um arquivo é salvo, uma nova versão é gravada. Se um ransomware criptografar o arquivo, basta restaurar a versão anterior de minutos atrás com um único clique.
2. Lixeira de Primeiro e Segundo Estágio (93 dias): Se um usuário mal-intencionado ou vírus deletar pastas inteiras, os arquivos permanecem protegidos na lixeira de administração por 93 dias, imunes a exclusão pelo usuário comum.
3. Detecção e Recuperação Automatizada de Ransomware: O próprio Microsoft 365 monitora padrões anômalos de gravação em massa, bloqueia a sincronização da máquina infectada e oferece ao administrador a opção de voltar todo o SharePoint para o ponto no tempo imediatamente anterior ao ataque.
—
Checklist Prático para Descomissionar o Servidor Local
| Fase | Ação de Engenharia | Resultado Esperado |
|---|---|---|
| **1. Higienização** | Limpeza de arquivos temporários, duplicados e dados obsoletos | Redução do volume de transferência e economia de espaço |
| **2. Estruturação** | Criação dos Sites de Equipe no SharePoint com separação departamental | Governança de acessos e conformidade com a LGPD |
| **3. Cópia Prévia** | Execução do SPMT para carregar o grosso dos arquivos em background | 90% do volume transferido sem impacto na rede local |
| **4. Validação de Permissões** | Teste de acesso de cada grupo aos seus respectivos sites | Garantia de sigilo departamental (ex: Financeiro/RH) |
| **5. Cópia Delta Final** | Varredura final sincronizando arquivos criados nas últimas horas | Paridade de 100% dos dados |
| **6. Ativação do Explorer** | Sincronização dos atalhos nos computadores via OneDrive | Usuários continuam trabalhando como sempre fizeram |
| **7. Aposentadoria do Servidor** | Desligamento seguro do servidor físico local | Economia de energia, fim do risco de pane e silêncio no rack |
—
O Impacto no Seu Negócio: Liberdade e Redução de Custos
Ao aposentar o servidor local físico e consolidar sua infraestrutura no Microsoft 365, sua PME ganha:
- Mobilidade Real: Diretores e equipes trabalham de casa, no cliente ou no aeroporto com acesso imediato e seguro a tudo.
- Previsibilidade Financeira: Fim de orçamentos surpresa para trocar peças caras de servidor.
- Tranquilidade Jurídica: Conformidade com a LGPD e relatórios de auditoria de quem acessou ou compartilhou cada documento.
Se você quer modernizar a gestão de arquivos da sua empresa e dar adeus definitivo ao servidor local, converse com nossos consultores para desenhar seu plano de migração sem traumas.

Guilherme Nascimento
Especialista & FundadorEspecialista em Infraestrutura, Cloud/DevOps e Cibersegurança | +10 anos de experiência prática
Profissional com mais de uma década atuando no campo de batalha da tecnologia corporativa. Especialista em arquiteturas resilientes, automação com Docker/Kubernetes, Hardening de Active Directory, Linux avançado e observabilidade SRE. Criador do ecossistema Hora Nerd, dedicado a desmistificar a tecnologia para profissionais e estudantes.