Leitura Rápida para CISOs, Diretores e Lideranças de TI
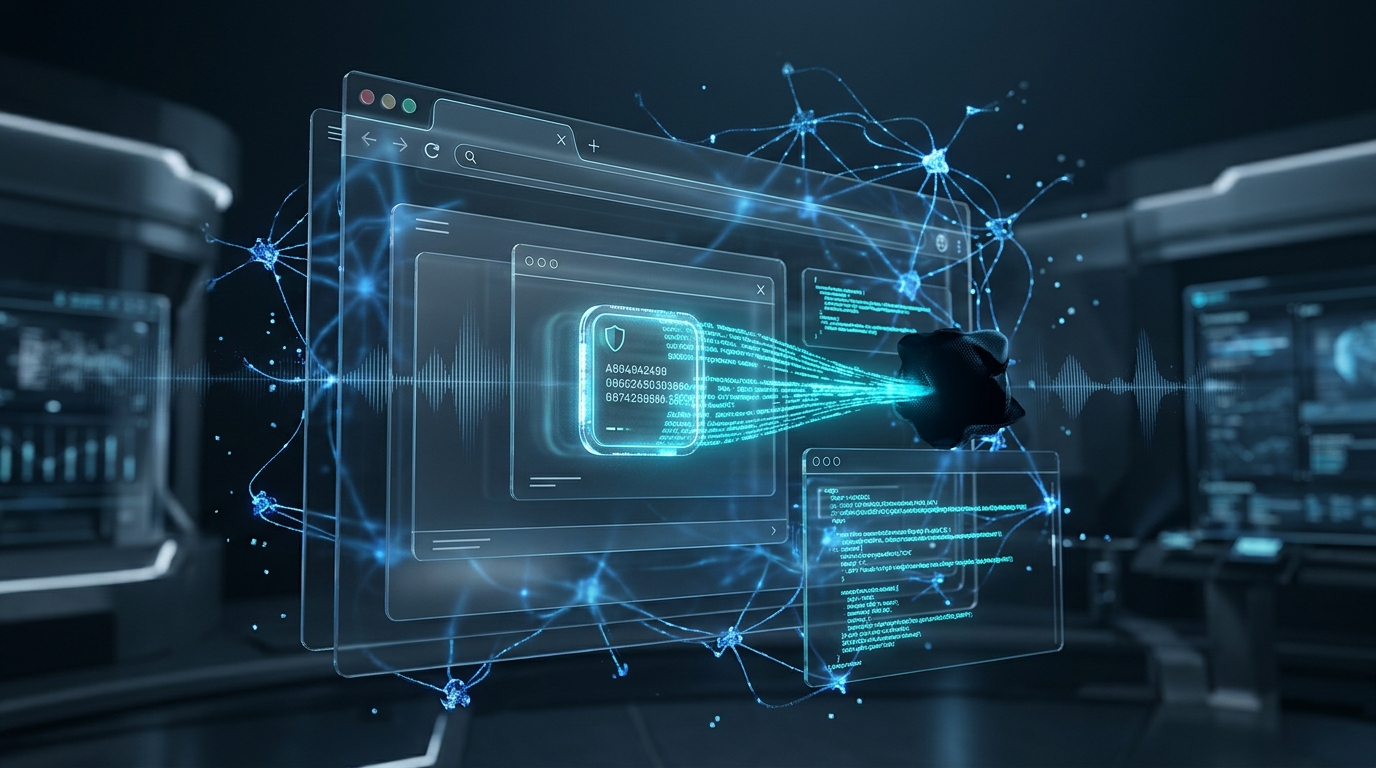
A segurança corporativa vive sua virada de chave mais dramática da década: os criminosos não perdem mais tempo tentando quebrar senhas longas. Em vez disso, roubam silenciosamente os cookies de sessão de navegadores em endpoints corporativos (anulando o MFA) e usam IA generativa e clones de voz para aplicar golpes nos quais os sentidos humanos não conseguem mais discernir a fraude da realidade.
Bypass Indireto de MFA: O token é extraído pós-login, garantindo entrada direta sem novo desafio de segurança.
Clonagem Vocal Hiper-realista: Bastam 3 segundos de áudio público para forjar ordens de pagamento no WhatsApp e Teams.
Defesa em Hardware: A resposta exige Passkeys FIDO2, amarração criptográfica DPoP e avaliação contínua (CAE).
Durante décadas, a literatura e os treinamentos corporativos de segurança da informação repetiram à exaustão o mesmo mantra: “o colaborador é o elo mais fraco da corrente”.
As cartilhas tradicionais ensinavam funcionários a desconfiar de e-mails com erros crônicos de ortografia, concordâncias truncadas e saudações impessoais como “Prezado correntista”. Ao mesmo tempo, as políticas de TI concentravam-se quase que exclusivamente em impor senhas complexas de 16 caracteres com números e símbolos, exigindo trocas forçadas a cada dois meses.
Esse paradigma de segurança ruiu por completo.
Em 2026, estamos diante de uma convergência letal:
1. O Fim da Força Bruta: Os criminosos não gastam mais tempo tentando adivinhar senhas fortes. Eles utilizam malwares do tipo infostealer para extrair cookies de sessão ativa dos navegadores, contornando a autenticação em duas etapas (MFA) sem disparar alertas.
2. Engenharia Social Hiper-realista: A inteligência artificial generativa praticamente extirpou os erros gramaticais do phishing, possibilitando ataques de spear-phishing sob medida e clonagem de voz convincente (deepfake audio) para autorização de transferências bancárias fraudulentas.
—
1. O Ocaso da Força Bruta: Roubo de Sessão vs. Quebra de Senha
Até pouco tempo atrás, o pesadelo dos times de operações de segurança (SOC) eram os ataques de credential stuffing e ataques de dicionário. A resposta padrão do mercado foi implementar políticas de senhas gigantescas e exigir a Autenticação de Múltiplos Fatores (MFA).
No entanto, o cibercrime profissionalizado percebeu uma fraqueza óbvia na arquitetura web: por que quebrar uma senha de 24 caracteres ou tentar burlar uma biometria facial, se o próprio usuário já executou todo o trabalho pesado de autenticação?
MODELO TRADICIONAL
Ataque por Força Bruta / Dicionário
O atacante tenta adivinhar combinações de senhas contra endpoints de login ou vazar hashes de bases de dados antigas.
MODELO MODERNO
Sequestro de Sessão (Pass-the-Cookie)
O usuário legítimo se autentica com sua senha forte e segundo fator biométrico. O malware infostealer copia o cookie de sessão gerado.
A Mecânica dos Infostealers (LummaC2, Stealc, RedLine)
Os infostealers modernos não são vírus convencionais que destroem arquivos; são armas cirúrgicas de espionagem e exfiltração de dados distribuídas no modelo Malware-as-a-Service (MaaS). Uma vez executados no endpoint do colaborador:
- Localizam pastas de perfis de navegadores baseados em Chromium (Google Chrome, Microsoft Edge, Brave, Opera) e Gecko (Firefox).
- Copiam os arquivos de banco de dados locais (como o
Network/CookieseWeb Data). - Descriptografam os dados de sessão aproveitando as chaves de proteção do usuário local (como DPAPI no Windows) ou contornando mecanismos de isolamento.
- Compactam os tokens de sessão, credenciais salvas e histórico, despachando tudo via requisições HTTPS criptografadas para servidores de Comando e Controle (C2) no Telegram ou redes anônimas.
Por Que o MFA É Neutralizado?
A maioria das pessoas acredita que o MFA protege toda e qualquer requisição. Na realidade, o MFA valida apenas o momento do aperto de mãos (handshake inicial).
Depois de autenticado, para não obrigar o funcionário a validar o celular a cada clique ou mudança de aba, o provedor de identidade (Microsoft Entra ID, Google Workspace, Salesforce, AWS Console) entrega um token de sessão com validade de 8, 12 ou até 30 dias.
Quando o atacante importa esse token em sua própria máquina, o servidor assume que aquela conexão é a mesma sessão legítima autorizada minutos atrás. O MFA torna-se inócuo.
—
2. Engenharia Social Hiper-realista: A IA Como Ferramenta de Simulação
Se o roubo de sessão é o payload de execução, a engenharia social impulsionada por inteligência artificial é o vetor de penetração que garante o clique da vítima.

[!WARNING]
O treinamento clássico de conscientização (Security Awareness Training – SAT) tornou-se obsoleto. O ser humano não falha mais por desatenção, mas porque os sinais físicos e linguísticos da mentira foram erradicados pelos modelos generativos.
O Fim do “Phishing Obvio”
Com LLMs avançados operando localmente ou desbloqueados no submundo digital, qualquer criminoso júnior atinge o nível de persuasão de um analista sênior de comunicação:
1. Correção Gramatical Absoluta: Acabaram os tempos do português quebrado ou com traduções automáticas rudimentares. O texto gerado por IA adapta-se perfeitamente às normas cultas, gírias regionais e ao vocabulário corporativo brasileiro.
2. Spear-Phishing Hiper-contextualizado: Em vez de disparar 1 milhão de e-mails genéricos para uma lista vazada, agentes de IA automatizam a raspagem de dados públicos da empresa-alvo:
* Leem o organograma da empresa no LinkedIn;
* Mapeiam posts de vagas abertas e nomes de softwares usados internamente;
* Rastreiam notícias sobre fusões, aquisições e balanços fiscais;
* Redigem propostas de negócio ou cobranças de fornecedores que mencionam nomes de gestores reais e projetos em andamento na empresa.
Deepfake de Áudio: A Clonagem Vocal na Tesouraria
O avanço mais perigoso da IA generativa reside na clonagem de áudio (voice cloning). Com poucos segundos de gravação de áudio público — extraídos de podcasts, vídeos institucionais no YouTube, reuniões gravadas ou stories no Instagram —, algoritmos de síntese vocal conseguem replicar o timbre, a respiração e a cadência de fala de qualquer executivo.
Nesse cenário, nenhum colaborador de tesouraria ou departamento financeiro desconfia. A confiança auditiva foi condicionada em nosso cérebro durante milhões de anos de evolução como um sinal confiável de identidade.
—
Proteção contra Infostealers & Identidades
Sua equipe financeira ou de marketing saberia resistir a um golpe com clone de voz?
Treinamentos comuns de conscientização não bastam mais. Ajudamos sua empresa a implementar arquitetura de autenticação resistente a phishing (Passkeys/FIDO2), proteção de navegadores contra roubo de cookies (DPoP), fluxos de aprovação com duplo controle e políticas Zero Trust que impedem fraudes mesmo que o colaborador seja induzido ao erro.
Falar com Consultor em Proteção de Identidades →
Avaliação de risco de engenharia social e blindagem de endpoints
—
3. O Colapso dos Mecanismos Tradicionais de Defesa
A tabela a seguir evidencia por que as políticas de TI tradicionais não conseguem deter a combinação de IA generativa com infostealers:
| Defesa Tradicional | Como Funciona | Por Que Falha Diante do Novo Cenário |
|---|---|---|
| **Treinamento Anual de Phishing** | Simulações com e-mails genéricos e erros óbvios. | Inútil contra clonagem de voz perfeita e e-mails contextualizados por IA. |
| **Política de Senhas Complexas** | Forçar 16 dígitos com rotação trimestral. | O atacante não quebra a senha; rouba o cookie de sessão já ativo. |
| **MFA via SMS ou Push no App** | Solicita confirmação no login do usuário. | O roubo de sessão ocorre pós-login; o atacante não passa pela tela de login. |
| **Antivírus Baseado em Assinatura** | Compara binários com assinaturas conhecidas. | Infostealers utilizam ofuscadores polimórficos diários que evadem assinaturas estáticas. |
—
4. O Caminho da Resiliência: Arquiteturas Resistentes ao Engano
Diante de ataques que exploram a cognição humana e a persistência em memória, a estratégia de cibersegurança precisa migrar da “tentativa de educar os sentidos do usuário” para a imposição de barreiras arquiteturais determinísticas.
1. Autenticação Resistente a Phishing (FIDO2 / Passkeys / WebAuthn)
A substituição de senhas e SMS por chaves criptográficas de hardware (Passkeys baseadas em FIDO2) resolve o problema de páginas clonadas de login. O protocolo FIDO2 é vinculado à origem (origin-bound): se o colaborador for induzido a acessar login-microsoft-seguro.com, o navegador se recusa a assinar a autenticação porque o domínio não confere com login.microsoftonline.com.
2. Vinculação Criptográfica de Sessão (DPoP e Token Binding)
A blindagem definitiva contra o roubo de cookies é a implementação do DPoP (Demonstrating Proof-of-Possession) e de tecnologias como a App-Bound Encryption. Nelas, a sessão do navegador é amarrada a uma chave privada armazenada no chip de segurança da máquina (TPM):
- O cookie isolado não tem valor.
- Se o infostealer roubar o arquivo do cookie e enviá-lo ao criminoso, a sessão falhará imediatamente quando tentada em outro computador, pois o invasor não possui a chave privada do hardware de origem.
3. Avaliação Contínua de Acesso (CAE – Continuous Access Evaluation)
As sessões não podem ser tratadas como autorizações estáticas de longa duração. Mecanismos de identidade modernos avaliam o contexto de cada requisição em tempo real:
- Mudança brusca de IP ou provedor (ex: conexão saindo de São Paulo e dois minutos depois fazendo requisições por um proxy na Holanda);
- Incompatibilidade de TLS Fingerprint (JA3/JA4) entre o navegador emissor e o requisitante;
- Se qualquer anomalia for identificada, a sessão é revogada de forma instantânea em todos os serviços.
4. Protocolo Rigoroso de Duplo Controle “Fora de Banda”
Contra deepfakes de voz e vishing de alta fidelidade, a defesa é estritamente de processo:
- A Regra de Quatro Olhos: Nenhuma transação bancária acima de determinado limite financeiro pode ser autorizada por chamada telefônica ou mensagem de texto, por mais convincente que seja.
- Canal Secundário Pré-definido: Para movimentações atípicas, exige-se aprovação presencial ou validação por chave física e aprovação no sistema de ERP com autenticação dupla de diferentes alçadas.
—
5. Checklist Prático de Blindagem para Equipes de Segurança
Para que seu time de TI e Segurança transforme essas diretrizes em ações práticas imediatas, utilize este roteiro de verificação:
Checklist de Auditoria: Sessões e Engenharia Social
-
[✓]
Passkeys e FIDO2: Substituir SMS e apps de push por chaves resistentes a phishing em administradores e usuários críticos. -
[✓]
Redução da Validade de Sessões: Ajustar tempo máximo de vida de cookies para 8 a 12 horas em portais sensíveis (ERP, nuvem, bancos). -
[✓]
Avaliação Contínua de Acesso (CAE): Ativar regras de revogação imediata em caso de mudança de IP/país ou anomalia comportamental. -
[✓]
Proteção de Navegadores Corporativos: Habilitar App-Bound Encryption e isolamento de processos de navegadores gerenciados. -
[✓]
Duplo Controle Fora de Banda: Proibir transferências financeiras baseadas exclusivamente em contatos por telefone ou WhatsApp.
—
Conclusão: Não Culpe o Usuário, Blinde a Arquitetura
O erro crônico da cibersegurança nos últimos vinte anos foi acreditar que mais slides de treinamento transformariam colaboradores comuns em especialistas forenses capazes de detectar fraudes de inteligência artificial.
Quando a tecnologia permite reproduzir a voz do presidente da empresa e clonar perfeitamente a identidade institucional em segundos, o engano humano deixa de ser uma falha pessoal e passa a ser uma certeza matemática.
A missão dos líderes de tecnologia e segurança é criar um ambiente em que mesmo que o usuário caia no golpe mais brilhante do mundo, o malware não consiga roubar a sessão, o cookie seja inútil fora da máquina e a transferência bancária não possa ser autorizada sem um fluxo imutável de validação. É aí que reside a verdadeira maturidade da segurança da informação em 2026.

Guilherme Nascimento
Especialista & FundadorEspecialista em Infraestrutura, Cloud/DevOps e Cibersegurança | +10 anos de experiência prática
Profissional com mais de uma década atuando no campo de batalha da tecnologia corporativa. Especialista em arquiteturas resilientes, automação com Docker/Kubernetes, Hardening de Active Directory, Linux avançado e observabilidade SRE. Criador do ecossistema Hora Nerd, dedicado a desmistificar a tecnologia para profissionais e estudantes.